Ce qui résiste vraiment
Repenser le document à l’ère de l’IA
Tout le monde veut savoir si ses systèmes sont « prêts pour l’IA ». Mais avant de choisir un modèle, les organisations doivent se poser une question plus fondamentale : les documents sur lesquels tout repose sont-ils réellement fiables ?
Dans cette note d’expert, tirée d’une conférence donnée lors du SPS Executive Event – Future of the Document, Vincent Dupin, Head of Business Line IIM/ECM Solutions chez ELCA, s’interroge sur ce qu’est vraiment un document, sur ce qui le distingue d’une communication et sur les raisons pour lesquelles l’IA rend les documents sources plus critiques, et non moins. De la gouvernance des modèles de documents à l’archivage à long terme, en passant par les registres institutionnels et les attestations vérifiables, il présente ce que les banques et les assurances en particulier doivent mettre en place dès aujourd’hui.
Introduction
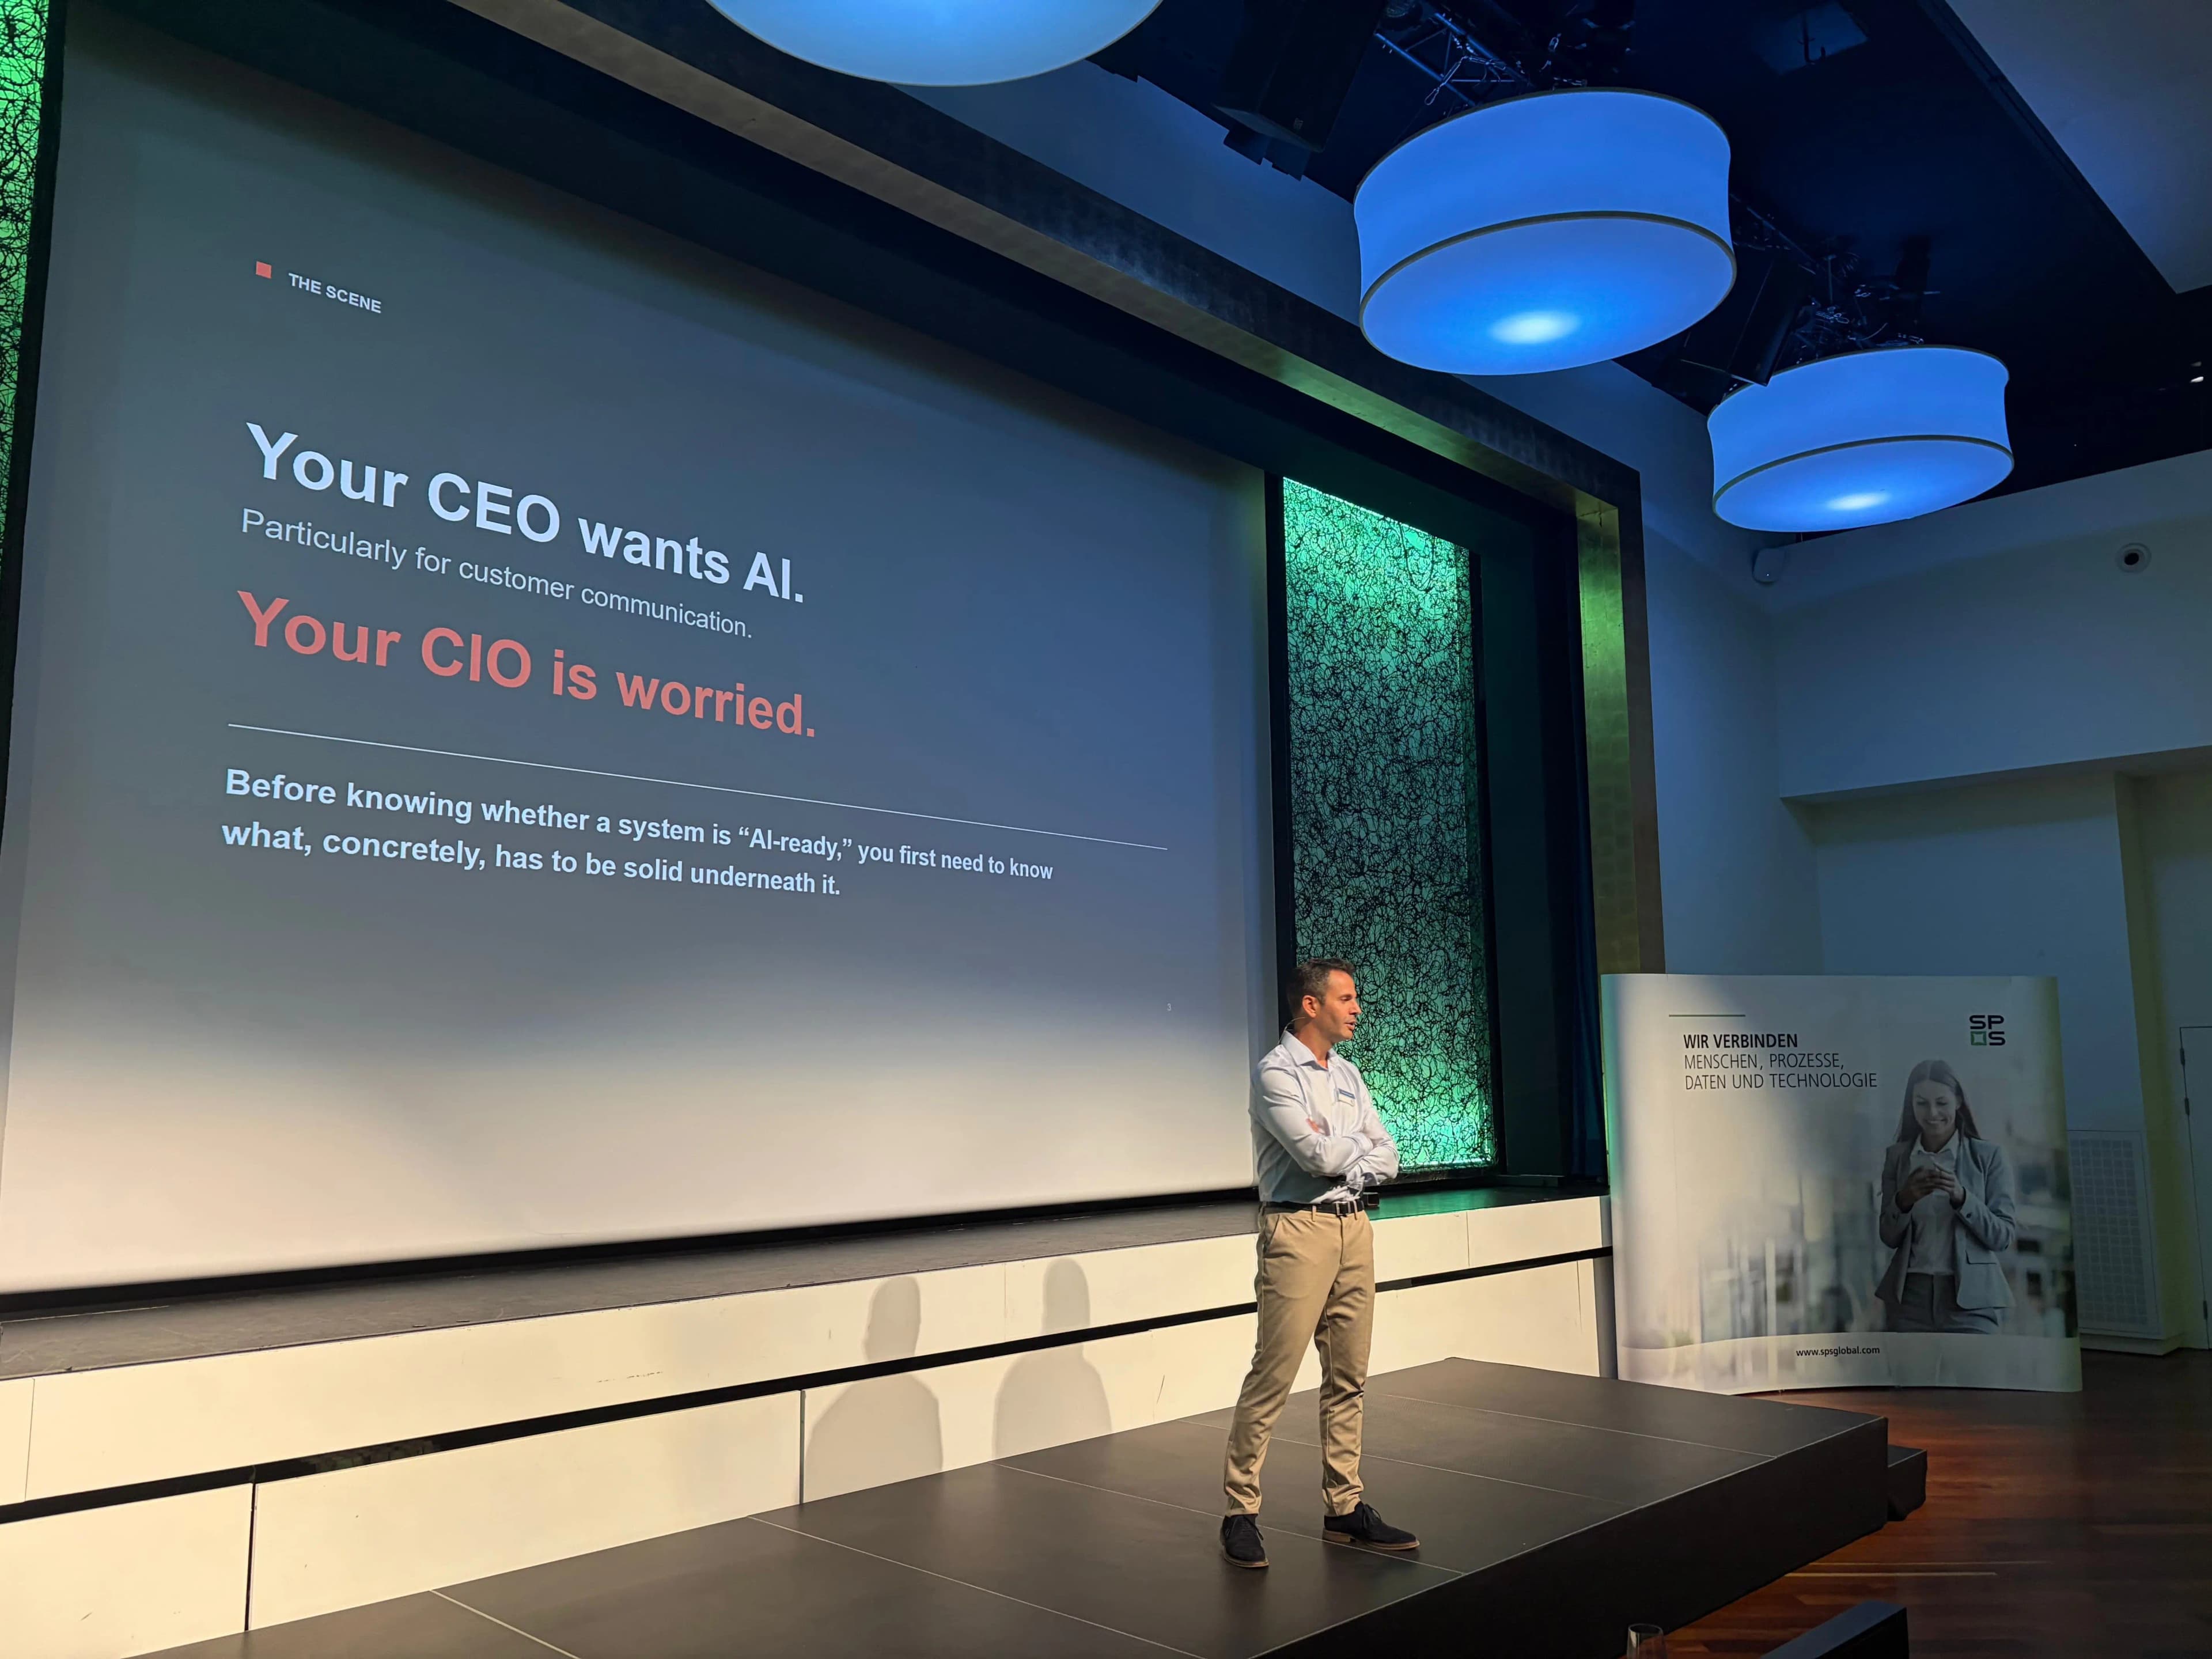
La même scène se joue aujourd’hui dans de nombreuses organisations. Le CEO demande au CIO d’utiliser l’intelligence artificielle pour optimiser les processus, notamment la communication client. Le CIO, lui, se pose une question plus discrète : mon système est-il vraiment prêt ?
Cette question ne se tranche pas au moment de choisir le modèle d’IA. Une IA qui génère ou explique une communication client s’appuie en réalité sur des documents : polices, réglementations, modèles de documents, dossiers. Si ces documents ne sont pas solides, l’IA en amplifiera les failles, plus vite et à une échelle bien plus grande qu’aucun humain ne pourrait le faire. Avant de savoir si un système est « prêt pour l’IA », il faut donc savoir ce qui, concrètement, doit être solide en dessous.
Je voudrais d’abord montrer comment l’IA transforme déjà la relation client.
L’IA transforme la relation client
Deux évolutions se rencontrent aujourd’hui. La première est portée par l’IA. La seconde a commencé bien avant elle.
La première : l’IA peut désormais lire et analyser des documents qui, bien souvent, n’avaient jamais été lus. Pensez à une police d’assurance : quarante pages, une formulation juridique, une clause qui renvoie à une autre. Nous l’avons signée. Soyons honnêtes : nous ne l’avons pas lue.
L’IA apporte ici un vrai progrès. On peut poser une question et obtenir une réponse tirée de ce document. Suis-je couvert dans ce cas précis ? On peut même comparer sa police à celle d’un concurrent, au-delà du seul prix. Pour la première fois, le client peut reprendre la main. Mais remarquez ce qui se passe au même moment : le document est enfin utilisé, et personne ne le vérifie. D’où deux questions. Peut-on être sûr que ces documents sont fiables ? Et qui en répond ?
La seconde : le canal de communication avec le client a changé, en trois étapes.
À l’ère du papier, un document était imprimé et envoyé par la poste. Un détail compte ici : les deux parties en gardaient un exemplaire. Le client avait le sien, l’entreprise aussi. Chacun détenait physiquement sa propre preuve.
Puis est venue la transformation numérique. De nouveaux canaux sont apparus : une application mobile, un portail client, l’e-mail. L’information s’affiche désormais en direct dans l’application, et c’est le changement le plus visible. Mais attention : le document reste la preuve. Il n’a pas perdu ce rôle. Il est archivé par l’émetteur, et le client peut toujours le télécharger. La différence, c’est que presque personne ne le fait.
La troisième étape est en cours. On ne navigue plus dans des menus et on ne remplit plus de formulaires. On s’adresse directement à une IA : « Je veux déclarer un sinistre », « Montre-moi la performance de mes placements le mois dernier », « Peux-tu vérifier la dernière facture ? »
Le document reste la preuve. Nous avons simplement cessé de le récupérer et de le lire. Gardez cela en tête : nous verrons plus loin que le mouvement se poursuit, jusqu’au point où le document lui-même disparaît.
Ce qui mène à une question qui paraît presque trop simple pour être posée.
Qu’est-ce qu’un document ?
Document et communication : une distinction qu’on n’ose plus faire
« Document » vient du latin documentum, dérivé de docere, « enseigner ». À l’origine, un document était une leçon, une pièce destinée à instruire : preuve et enseignement tenaient dans un seul et même mot. Un document n’a donc jamais été un simple support d’information. Il a toujours eu une fonction probatoire.
Voici une définition plus opérationnelle : un document est quelque chose de délibérément fixé, sur lequel une personne absente lors de sa création pourra s’appuyer plus tard, sans que son auteur soit là pour l’expliquer.
Trois éléments comptent ici.
- La fixité : le contenu reste le même quand on y revient.
- La référençabilité : on peut retrouver exactement la même chose plus tard.
- La fiabilité différée : le document comble un écart, de temps ou de confiance, entre le moment où quelque chose a été décidé et celui où quelqu’un en a besoin.
J’ajouterais un quatrième critère, le plus important aujourd’hui : un auteur responsable. Un document ne mérite qu’on s’y fie plus tard que si quelqu’un se porte réellement garant de son exactitude, qu’il s’agisse d’une personne ou d’un processus gouverné. Cela n’exige pas qu’un humain relise chaque exemplaire. Lorsqu’une banque envoie un million de relevés identiques, ce qui compte, c’est que le modèle utilisé pour les générer ait été validé et que quelqu’un en reste responsable dans la durée. Cette responsabilité ne s’acquiert pas une fois pour toutes. Un modèle validé il y a cinq ans et jamais revu depuis a discrètement cessé d’avoir un auteur, même si chaque document qu’il produit a toujours la même apparence.
Cette définition rejoint, sans prétendre la réinventer, la norme ISO 15489 sur le records management.
L’essentiel : un document est ce qui reste fixé, retrouvable et porté par un auteur responsable.
Cette définition impose une distinction trop rarement faite avec clarté : un document n’est pas une communication. Une communication, qu’il s’agisse d’un message de chat, d’une notification ou d’un rappel, est pensée pour l’exact inverse. Elle doit arriver au bon moment, être adaptée au contexte, et elle est éphémère par nature. Sa mission est accomplie dès qu’elle est lue. Celle d’un document ne commence souvent qu’une fois que plus personne ne le lit.
Un document est presque toujours transmis par une communication : le contrat arrive par e-mail, le relevé par notification. La communication est le véhicule, le document la cargaison. Mais les deux n’obéissent pas aux mêmes règles. C’est là, je crois, la conséquence la plus concrète de cette distinction : documents et communications ne devraient être gérés ni par les mêmes solutions, ni par les mêmes équipes. Ce sont deux disciplines aux critères de succès opposés. Les confondre revient à appliquer, sans s’en rendre compte, les exigences de l’une à l’autre.
C’est de la première de ces catégories que je veux parler ici : les documents, la preuve, ce qui doit résister à un examen ultérieur.
La chaîne des arbitres : à qui un document doit-il résister ?
Si un document existe pour être invoqué plus tard, la question est de savoir par qui. Il n’y a pas une seule réponse, mais une chaîne. Un régulateur fixe la règle ; en Suisse, la FINMA exige la traçabilité des documents bancaires. Parfois, la règle découle directement de la loi, comme les délais de prescription fixés par la loi sur le contrat d’assurance (LCA). Dans les deux cas, personne n’examine jamais un document en particulier. Une société d’audit vérifie périodiquement, par sondage, que le processus a été respecté. Et, plus rarement, un juge examine si le contenu prouve réellement ce que quelqu’un prétend qu’il prouve.
Le niveau d’exigence réel d’un document est fixé par l’arbitre le plus sévère qu’il pourrait affronter, et non par le plus probable. Un simple relevé bancaire, que presque personne ne lit, doit malgré tout pouvoir tenir devant un tribunal qu’il ne verra peut-être qu’une fois sur dix millions. C’est l’essentiel : on ne génère pas un document pour son lecteur le plus probable, mais pour sa finalité ultime, qui est de pouvoir, le cas échéant, servir de preuve devant un juge.
L’IA change la donne, mais pas comme on le croit
Revenons à notre point de départ : plus personne ne lit le document. On pourrait en conclure qu’il compte moins qu’avant. C’est l’inverse.
Soyons précis sur ce que fait l’IA, et sur ce qu’elle ne fait pas. Elle lit le document et en restitue le contenu, mais elle ne le vérifie pas. Elle lui fait confiance.
Par ailleurs, la réponse d’une IA n’est pas un document, mais une communication. Elle est générée sur le moment et éphémère par nature, et c’est bien là sa place. Il en découle une exigence, pas une option : une IA générative ne doit rien inventer. Elle doit s’appuyer sur des sources vérifiables, en l’occurrence des documents fixés, référençables et portés par un auteur responsable.
Une conséquence est souvent sous-estimée : la qualité des documents sources devient encore plus critique, et leur lisibilité par l’IA devient une exigence à part entière. Le lecteur humain qui aurait autrefois remarqué une incohérence a disparu de la boucle. L’erreur se propage désormais en silence à des milliers de clients, avec à chaque fois la même assurance.
On en revient à la question de l’auteur. Pour les documents générés au moyen de solutions de Customer Communications Management (CCM), la bonne gestion des modèles qui servent à les produire devient essentielle : qui les revoit, à quelle fréquence, et qui reste responsable de leur exactitude dans la durée. Une nouvelle discipline émerge ici, à la croisée de la gouvernance documentaire et de l’architecture IA. Un document source a besoin d’un responsable identifié et d’une gestion de versions explicite. Sans cela, une IA risque de continuer à citer une version corrigée depuis longtemps dans le système, sans que personne ne s’en aperçoive. Jusqu’au jour où quelqu’un devra expliquer à un régulateur quelle version exacte a produit quelle réponse.
Ce que cela exige concrètement
Je propose six chantiers pour y répondre. Ils ne sont pas classés par facilité, mais selon le risque actuel et les dépendances entre eux.
Gouvernance des accès
Classifier un document et définir qui peut y accéder ne date pas de l’IA. Mais l’IA agit comme un révélateur impitoyable des failles existantes : elle peut retrouver et citer, en une fraction de seconde, un document que la personne qui pose la question n’aurait jamais dû pouvoir consulter.
Gouvernance des modèles de documents
Un modèle validé puis jamais revu perd discrètement son auteur. Il faut donc désigner un responsable par modèle, définir un cycle de revue et tenir une gestion de versions explicite.
Responsabilité juridique
Une signature électronique qualifiée identifie une personne. Un cachet électronique réglementé identifie une organisation, pour les documents générés en masse. La distinction existe déjà dans la loi, mais peu d’organisations en font un choix de conception délibéré.
Mise en forme et format
Pour interroger un document, une IA le découpe en fragments. Une information dispersée sur de nombreuses pages risque donc de ne jamais être retrouvée d’un seul tenant. Le format doit garantir la fixité dans le temps, et c’est le rôle du PDF/A. Mais même ainsi normalisé, un PDF non balisé reste difficile à interroger de manière fiable par une machine. La solution courante consiste à reconstruire la structure après coup. Une alternative est de générer dès le départ un dérivé structuré à côté du document, à condition de conserver une traçabilité claire vers le document qui fait foi.
Accessibilité
La norme PDF/UA exige un contenu structuré et balisé pour les technologies d’assistance. Ce même balisage répond très largement au besoin d’une IA de lire un document de manière fiable.
Conservation
Un document probatoire doit souvent rester exploitable pendant une durée légale précise. Un système d’archivage électronique conforme à la norme ISO 14641 ne suffit pas à lui seul : ce qui doit résister à un juge, c’est l’ensemble du processus documentaire en amont, pas seulement l’archive finale. Les signatures et les cachets expirent eux aussi. La validation à long terme permet de préserver le lien entre un document et son auteur au-delà de la durée de validité du certificat d’origine.
Point transversal
Un dernier point concerne les six chantiers : ils ne passent pas à l’échelle de la même manière. Un contrat ponctuel peut supporter une relecture manuelle. Un relevé généré à des millions d’exemplaires ne le peut pas, et la rigueur doit alors être intégrée au processus lui-même.
Quand la preuve n’a plus besoin de document : l’essor des registres institutionnels
La dématérialisation va parfois plus loin qu’un simple changement de support. Le document n’est même plus nécessaire dès lors qu’un registre institutionnel fait autorité à sa place. Prenons la propriété immobilière en Suisse : vous n’êtes pas propriétaire d’une maison parce que vous détenez un acte, mais parce que votre nom figure au registre foncier. Si vous perdez l’acte, rien ne change : votre propriété reste intacte. La même logique vaut pour les actions. Si vous détenez des titres aujourd’hui, vous n’avez probablement pas de certificat papier. Votre propriété est inscrite dans le registre du dépositaire, et c’est ce registre qui compte, pas un bout de papier qu’il faudrait aller chercher au fond d’un tiroir.
La vignette autoroutière suisse offre un exemple plus radical encore : avec l’e-vignette, l’autocollant physique n’existe plus. La preuve de paiement figure uniquement dans un registre national, où elle est vérifiée automatiquement. L’e-mail de confirmation reçu n’est qu’une communication, pas un document.
Mais toutes les preuves ne se prêtent pas à un registre central. En créer un suppose une autorité unique, un rôle largement réservé aux administrations publiques. Pour une entreprise privée, ou dans des situations impliquant plusieurs juridictions, c’est souvent difficile, coûteux, parfois impossible. C’est là qu’un nouveau type de document devient véritablement intéressant.
Les attestations vérifiables : un nouveau type de document
Il existe un type de document qui porte en lui-même la preuve de son authenticité, sans dépendre d’un registre central. Il repose uniquement sur une infrastructure de confiance légère, qui atteste qui a le droit d’émettre ou de vérifier, sans jamais connaître le contenu. On parle d’attestation vérifiable (verifiable credential). L’e-ID suisse, émise exclusivement par la Confédération, en est l’exemple le plus visible.
La Confédération exploite cette infrastructure et propose un wallet par défaut, swiyu. Les entreprises peuvent elles aussi émettre leurs propres attestations sur cette même infrastructure et proposer leur propre wallet. Deux cas d’usage potentiels, pas encore réalisés, l’illustrent en Suisse. Côté bancaire, une attestation KYC déjà vérifiée par un établissement pourrait être réutilisée ailleurs sans repartir de zéro. Côté assurance, il y a l’attestation d’assurance RC privée qu’un locataire doit aujourd’hui obtenir séparément pour son bailleur. Aucun registre ne permet ici de vérification directe, et une attestation vérifiable pourrait combler ce manque.
Une attestation vérifiable remplit nos quatre critères, et en un sens mieux que la plupart des documents actuels : son auteur est garanti par la structure même, et non simplement affirmé. Par rapport à un PDF classique, elle offre de réels avantages :
- Une information à jour (vérifiable au moment de la présentation)
- Une divulgation sélective (prouver un fait sans révéler le reste)
- Une vérification simple
- Une lisibilité native par les machines
Rien de tout cela ne rend le PDF obsolète du jour au lendemain. Mais c’est une ouverture vers un document conçu d’emblée pour un monde où le lecteur, de plus en plus souvent, n’est plus une personne.
Conclusion
Le CEO a raison de demander de l’IA. Le CIO a raison de s’inquiéter. Mais le véritable écart entre les deux ne tient pas aux capacités de l’IA.
Il tient à ceci : documents et communications ne relèvent pas de la même discipline. Un document doit être conçu en fonction de l’arbitre le plus exigeant qu’il pourrait rencontrer. L’IA ne remplace pas les documents sources, elle les rend plus critiques. Plus largement, la preuve elle-même quitte parfois le document pour s’installer dans des registres institutionnels. L’attestation vérifiable répond autrement à ce mouvement : elle reste un document, mais un document qui porte en lui-même la preuve de son authenticité.
La question du CIO ne se tranche pas au moment de choisir le modèle d’IA. Elle se tranche en dessous, au niveau des documents eux-mêmes. En Suisse, peu de secteurs ont autant à gagner, ou à perdre, que la banque et l’assurance. Ce sont deux mondes où le document a toujours été le fondement de la confiance, bien avant que l’IA n’entre en scène.
Je terminerai donc par une question plutôt que par une conclusion : avant de vous demander ce que l’IA peut écrire pour vous, savez-vous aujourd’hui lesquels de vos documents ont encore quelqu’un derrière eux, et lesquels ont, discrètement, cessé d’en avoir ?